Penerapan Rule-Based Classifier untuk Optimalisasi Deteksi Phishing URL Berbasis Streamlit
TweetPhishing merupakan salah satu bentuk serangan siber yang masih sering digunakan untuk mencuri informasi pribadi pengguna. Pelaku biasanya membuat sebuah alamat website atau URL yang dibuat menyerupai situs resmi, kemudian mengarahkan korban untuk memasukkan username, password, data perbankan, atau informasi penting lainnya.
Untuk membantu melakukan analisis terhadap karakteristik sebuah URL, saya membuat sebuah sistem untuk kebutuhan skripsi dengan judul:
“Penerapan Rule-Based Classifier untuk Optimalisasi Deteksi Phishing”
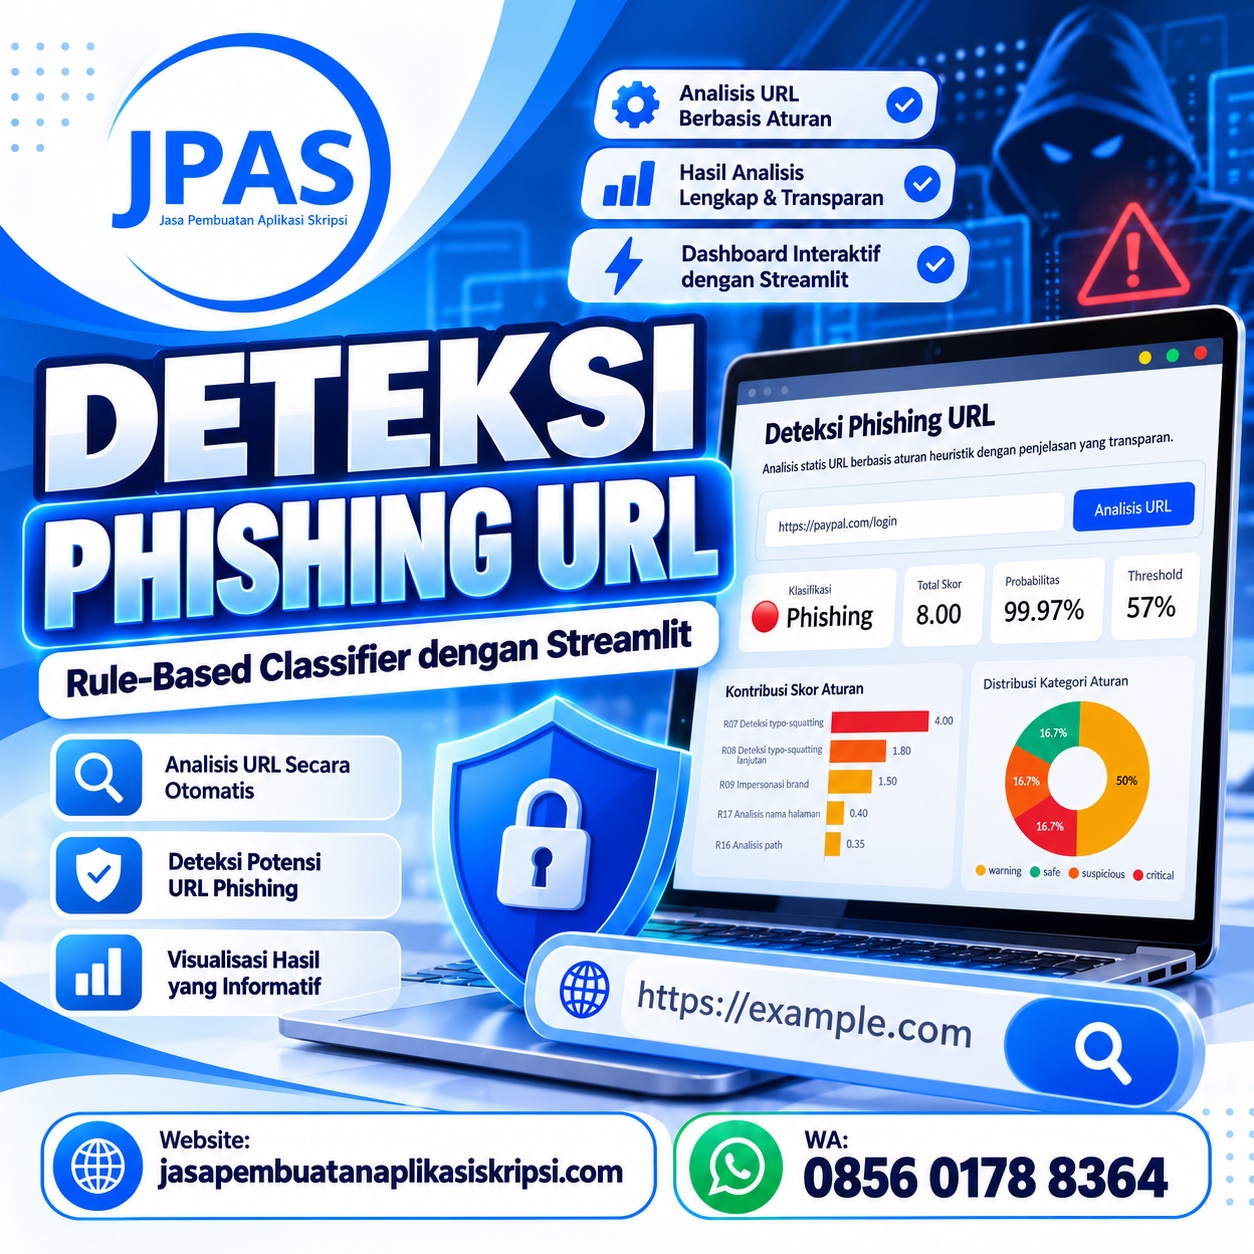
Aplikasi ini dikembangkan menggunakan Python dan Streamlit dengan pendekatan Rule-Based Classifier.
Salah satu kelebihan utama dari sistem ini adalah proses klasifikasi yang transparan. Sistem tidak hanya menampilkan apakah suatu URL termasuk phishing atau tidak, tetapi juga menunjukkan aturan apa saja yang menyebabkan URL tersebut dianggap mencurigakan.
MENGAPA MENGGUNAKAN RULE-BASED CLASSIFIER?
Rule-Based Classifier merupakan metode klasifikasi yang menggunakan sejumlah aturan atau rule yang telah ditentukan sebelumnya.
Setiap URL akan dianalisis berdasarkan karakteristik tertentu. Jika suatu karakteristik memenuhi kondisi pada sebuah rule, maka rule tersebut akan aktif dan memberikan kontribusi terhadap skor akhir.
Pendekatan ini sangat cocok digunakan untuk penelitian atau skripsi karena proses pengambilan keputusan dapat dijelaskan secara jelas.
Pengguna dapat mengetahui:
- Rule apa saja yang terpicu
- Bobot setiap rule
- Kategori rule
- Kontribusi skor setiap rule
- Total skor
- Probabilitas phishing
- Threshold klasifikasi
- Hasil akhir klasifikasi
Dengan demikian, hasil klasifikasi tidak bersifat seperti “black box”, karena setiap proses dapat dilihat dan dianalisis.
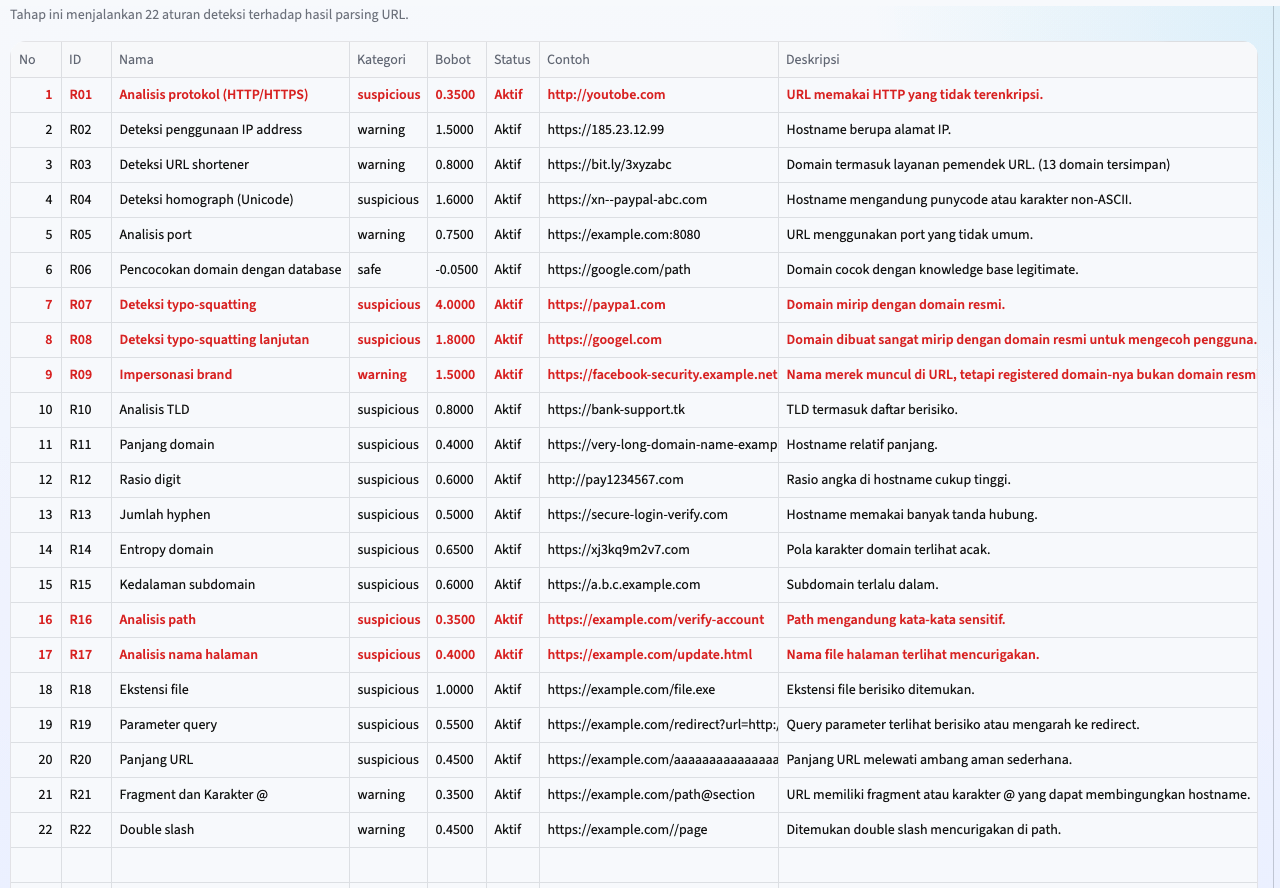
22 RULE UNTUK MENDETEKSI PHISHING URL
Pada sistem yang saya buat terdapat 22 aturan yang digunakan untuk menganalisis sebuah URL.
Beberapa indikator yang digunakan antara lain:
1. Analisis protokol HTTP dan HTTPS
2. Deteksi penggunaan IP Address
3. Deteksi URL Shortener
4. Deteksi Homograph atau karakter Unicode
5. Analisis penggunaan port
6. Pencocokan domain dengan knowledge base
7. Deteksi typo-squatting
8. Deteksi typo-squatting lanjutan
9. Deteksi impersonasi brand
10. Analisis Top Level Domain
11. Analisis panjang domain
12. Analisis rasio angka
13. Analisis jumlah tanda hubung
14. Analisis entropy domain
15. Analisis kedalaman subdomain
16. Analisis path URL
17. Analisis nama halaman
18. Analisis ekstensi file
19. Analisis parameter query
20. Analisis panjang URL
21. Analisis karakter @ dan fragment
22. Analisis double slash
Setiap rule memiliki bobot dan kategori yang berbeda.
Kategori dapat berupa safe, warning, suspicious, hingga critical.
Semakin kuat indikasi phishing yang ditemukan, semakin besar kontribusi skor yang diberikan oleh rule tersebut.
PROSES ANALISIS URL
Proses analisis URL pada aplikasi dilakukan melalui beberapa tahapan.
Tahap pertama adalah preprocessing.
Pada tahap ini sistem melakukan normalisasi terhadap URL yang dimasukkan oleh pengguna.
Tujuannya adalah memastikan format URL dapat diproses dengan baik oleh sistem.
Selanjutnya sistem melakukan parsing URL.
URL akan dipecah menjadi beberapa komponen seperti:
Scheme
Hostname
Subdomain
Domain
Suffix
Registered Domain
Port
Path
Page Name
Query
Fragment
Query Parameters
URL Length
Hostname Length
Informasi tersebut kemudian digunakan oleh Rule-Based Engine untuk melakukan proses pemeriksaan.
RULE-BASED ENGINE
Setelah URL berhasil diparsing, setiap rule akan dijalankan terhadap data hasil parsing.
Apabila suatu kondisi terpenuhi, maka rule tersebut akan dianggap terpicu.
Sebagai contoh, sebuah URL dapat memicu beberapa rule seperti:
Deteksi typo-squatting
Deteksi typo-squatting lanjutan
Impersonasi brand
Analisis path
Analisis nama halaman
Setiap rule tersebut kemudian memberikan kontribusi terhadap total skor.
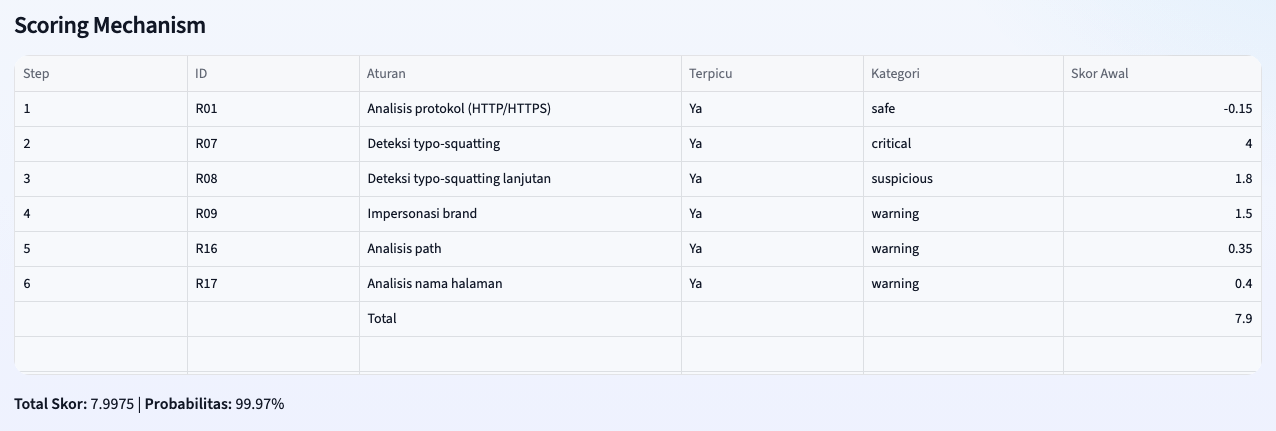
MEKANISME SCORING
Setiap rule memiliki bobot tertentu.
Rule yang memiliki indikasi phishing lebih kuat dapat diberikan bobot lebih besar dibandingkan rule yang hanya menunjukkan indikasi ringan.
Sebagai contoh, sebuah rule typo-squatting dapat memiliki kontribusi skor yang lebih besar karena penggunaan nama domain yang menyerupai domain resmi merupakan salah satu karakteristik yang sering ditemukan pada phishing.
Sementara itu, indikator tambahan seperti kata tertentu pada path atau nama halaman dapat memberikan skor yang lebih kecil.
Sistem kemudian menjumlahkan seluruh kontribusi skor dari rule yang terpicu.
Menariknya, rule tidak selalu memberikan skor positif.
Rule yang menunjukkan karakteristik aman juga dapat memberikan nilai negatif untuk mengurangi tingkat risiko.
Dengan mekanisme ini, proses penilaian menjadi lebih fleksibel dan mudah dijelaskan.
TRANSFORMASI SKOR MENJADI PROBABILITAS
Setelah mendapatkan total skor, sistem melakukan transformasi skor menjadi nilai probabilitas.
Probabilitas tersebut menunjukkan tingkat kemungkinan URL dikategorikan sebagai phishing berdasarkan rule dan bobot yang digunakan pada sistem.
Selanjutnya nilai probabilitas dibandingkan dengan threshold.
Jika nilai probabilitas lebih besar dibandingkan threshold, maka sistem akan memberikan klasifikasi:
Phishing
Sebaliknya, jika probabilitas berada di bawah threshold, maka URL dapat dikategorikan sebagai tidak memenuhi indikator phishing berdasarkan aturan yang digunakan.
HASIL ANALISIS DITAMPILKAN SECARA TRANSPARAN
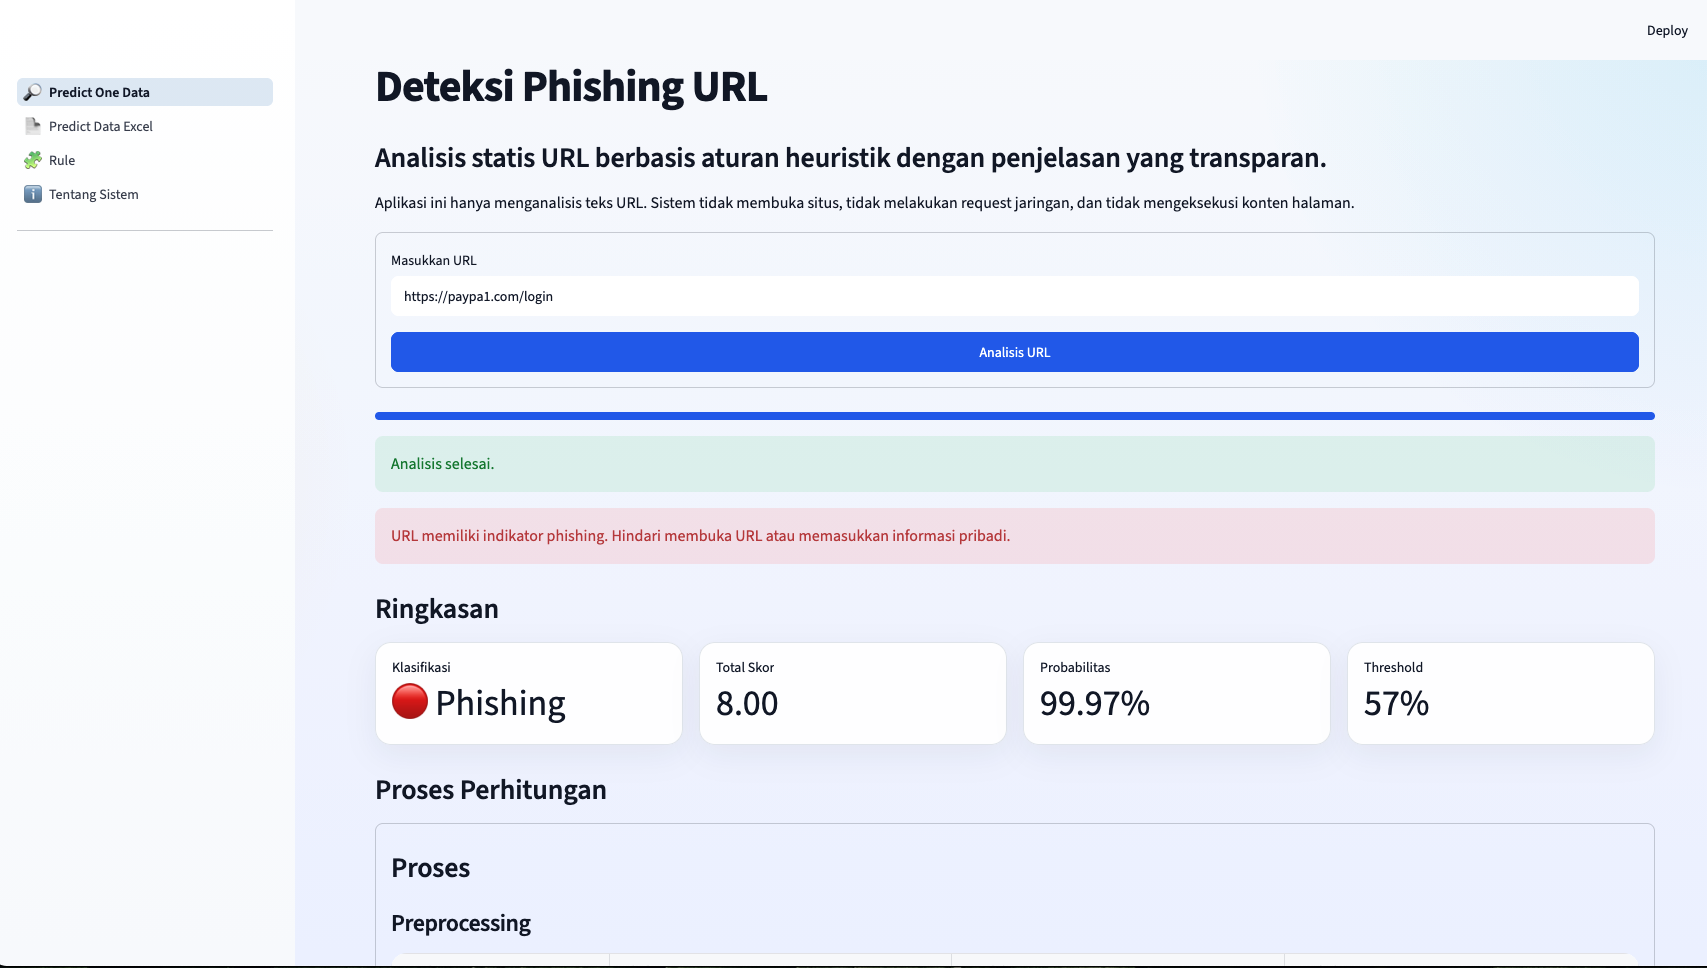
Pada halaman utama aplikasi terdapat bagian ringkasan hasil analisis.
Informasi yang ditampilkan antara lain:
Klasifikasi
Total Skor
Probabilitas
Threshold
Sebagai contoh, pada salah satu pengujian sistem menghasilkan:
Klasifikasi: Phishing
Total Skor: sekitar 8.00
Probabilitas: 99.97%
Threshold: 57%
Nilai tersebut berasal dari rule yang terpicu berdasarkan karakteristik URL yang dianalisis.
VISUALISASI HASIL ANALISIS
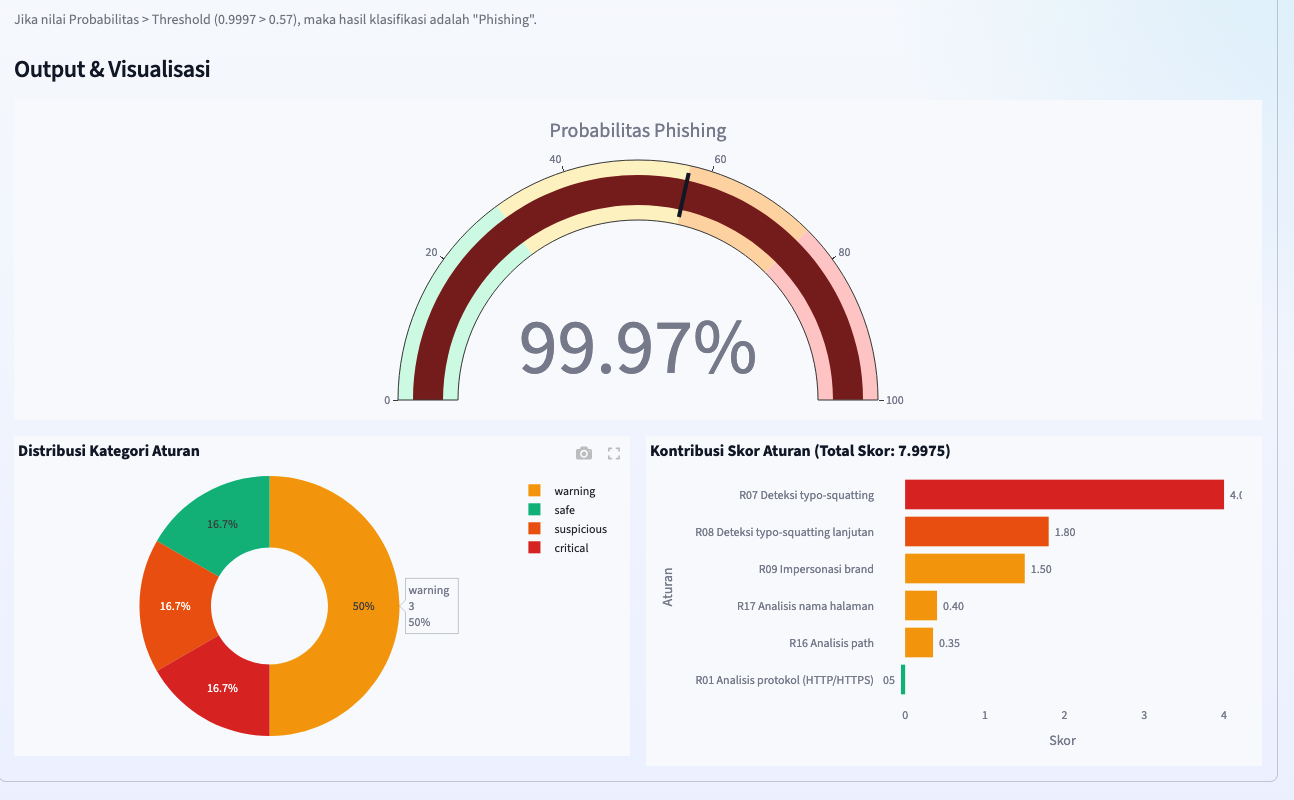
Aplikasi juga dilengkapi dengan beberapa visualisasi agar hasil analisis lebih mudah dipahami.
Visualisasi pertama adalah Gauge Probabilitas.
Gauge digunakan untuk menunjukkan nilai probabilitas phishing dalam skala 0 sampai 100 persen.
Dengan visualisasi ini, pengguna dapat melihat seberapa jauh nilai probabilitas terhadap threshold klasifikasi.
Visualisasi kedua adalah Distribusi Kategori Aturan.
Diagram ini menunjukkan distribusi rule yang terpicu berdasarkan kategorinya.
Kategori yang digunakan antara lain:
Safe
Warning
Suspicious
Critical
Visualisasi ketiga adalah Kontribusi Skor Aturan.
Grafik ini menunjukkan rule mana yang memberikan kontribusi terbesar terhadap total skor.
Dengan grafik tersebut, pengguna dapat langsung mengetahui faktor utama yang menyebabkan suatu URL dikategorikan sebagai phishing.
ANALISIS URL TANPA MEMBUKA WEBSITE
Salah satu karakteristik sistem ini adalah analisis dilakukan berdasarkan teks URL.
Sistem tidak perlu membuka website target untuk melakukan proses klasifikasi.
Sistem juga tidak menjalankan kode halaman website atau mengeksekusi konten dari URL yang dianalisis.
Analisis dilakukan berdasarkan struktur dan karakteristik URL hasil preprocessing dan parsing.
Pendekatan ini membuat proses analisis menjadi lebih sederhana dan cocok digunakan untuk penelitian berbasis URL.
FITUR PREDIKSI SATU DATA
Pada menu Predict One Data, pengguna dapat memasukkan satu URL yang ingin dianalisis.
Pengguna cukup memasukkan alamat URL kemudian menekan tombol Analisis URL.
Sistem kemudian akan menjalankan proses:
Preprocessing
Parsing URL
Rule-Based Engine
Scoring
Probability Transformation
Threshold Comparison
Klasifikasi
Visualisasi
Seluruh proses tersebut kemudian ditampilkan melalui dashboard Streamlit.
FITUR PREDIKSI DATA EXCEL
Selain analisis satu URL, aplikasi juga menyediakan fitur Predict Data Excel.
Fitur ini dapat digunakan untuk melakukan analisis terhadap banyak URL sekaligus.
Fitur tersebut sangat berguna untuk penelitian karena proses pengujian biasanya dilakukan menggunakan dataset yang memiliki banyak data.
Dengan menggunakan file Excel, pengguna dapat melakukan pengujian secara lebih efisien tanpa perlu memasukkan URL satu per satu.
HALAMAN RULE
Aplikasi juga memiliki halaman khusus yang menampilkan seluruh rule yang digunakan.
Pada halaman tersebut dapat ditampilkan informasi seperti:
ID Rule
Nama Rule
Kategori
Bobot
Status
Contoh
Deskripsi
Halaman ini membantu pengguna memahami dasar dari sistem klasifikasi yang digunakan.
Dalam konteks skripsi, fitur ini juga membantu ketika menjelaskan implementasi metode kepada dosen pembimbing maupun penguji.
DASHBOARD DIBUAT MENGGUNAKAN STREAMLIT
Aplikasi dikembangkan menggunakan Streamlit.
Streamlit dipilih karena dapat digunakan untuk membangun aplikasi berbasis web menggunakan Python dengan proses pengembangan yang relatif cepat.
Streamlit juga mendukung berbagai kebutuhan seperti:
Form input
Button
Dataframe
Tabel
Grafik
Chart
Dashboard
Navigasi menu
Visualisasi hasil
Dengan Streamlit, proses analisis Python dapat langsung diintegrasikan dengan antarmuka aplikasi web.
ALUR SISTEM
Secara umum, alur aplikasi adalah sebagai berikut:
Input URL
Preprocessing
Parsing URL
Rule-Based Engine
Rule Matching
Weighted Scoring
Probability Transformation
Threshold Comparison
Klasifikasi
Output dan Visualisasi
Alur tersebut membuat proses sistem menjadi lebih terstruktur dan mudah dijelaskan dalam laporan penelitian.
KELEBIHAN SISTEM
Beberapa kelebihan dari sistem yang dibuat antara lain:
1. Memiliki proses klasifikasi yang transparan.
2. Setiap rule dapat dilihat dan dipahami.
3. Bobot rule dapat disesuaikan.
4. Total skor dapat dianalisis.
5. Probabilitas phishing dapat ditampilkan.
6. Threshold dapat digunakan untuk menentukan hasil klasifikasi.
7. Hasil analisis dapat divisualisasikan.
8. Sistem dapat digunakan untuk satu URL maupun banyak URL.
9. Dashboard dibuat berbasis web menggunakan Streamlit.
10. Cocok digunakan untuk kebutuhan penelitian dan skripsi.
BUKAN HANYA MENAMPILKAN HASIL PREDIKSI
Salah satu fokus dari aplikasi ini adalah memberikan penjelasan terhadap hasil klasifikasi.
Sistem tidak hanya menampilkan:
“Phishing” atau “Tidak Phishing”
Namun juga menunjukkan bagaimana hasil tersebut diperoleh.
Pengguna dapat mengetahui:
Bagaimana URL diproses
Bagaimana URL diparsing
Rule apa saja yang aktif
Bobot setiap rule
Kontribusi setiap rule
Total skor
Probabilitas
Threshold
Hasil klasifikasi
Visualisasi hasil
Dengan demikian, sistem menjadi lebih mudah dipahami dan dianalisis.
COCOK UNTUK BERBAGAI PENELITIAN
Konsep Rule-Based Classifier seperti ini tidak hanya dapat digunakan untuk deteksi phishing URL.
Konsep serupa juga dapat dikembangkan untuk berbagai penelitian, misalnya:
Deteksi Spam
Fraud Detection
Sistem Pakar
Sistem Diagnosis
Klasifikasi Risiko
Sistem Pendukung Keputusan
Penilaian Kelayakan
Sistem Rekomendasi
Deteksi Website Berbahaya
Deteksi Transaksi Mencurigakan
Klasifikasi Data
Analisis RisikoRule, bobot, parameter, dan metode perhitungan dapat disesuaikan dengan kebutuhan penelitian masing-masing.
BUTUH BANTUAN MEMBUAT APLIKASI SKRIPSI?
Jika Anda sedang mengerjakan skripsi, tugas akhir, penelitian, atau membutuhkan aplikasi untuk mendukung implementasi metode penelitian, saya juga menerima pembuatan aplikasi skripsi sesuai kebutuhan.
Beberapa jenis aplikasi yang dapat dikembangkan antara lain:
Aplikasi Machine Learning
Aplikasi Data Mining
Aplikasi Sistem Pakar
Aplikasi Sistem Pendukung Keputusan
Aplikasi Klasifikasi
Aplikasi Prediksi
Dashboard Streamlit
Aplikasi Flask
Aplikasi Django
Aplikasi Python
Pengolahan Dataset
Visualisasi Data
Implementasi Algoritma
Integrasi Model Machine Learning
Pengujian Model
Dashboard Hasil Penelitian
Kebutuhan aplikasi dapat disesuaikan dengan:
Judul skripsi
Metode penelitian
Algoritma
Dataset
Alur sistem
Kebutuhan fitur
Output penelitian
Tampilan aplikasi
Untuk konsultasi dan pembuatan aplikasi skripsi, silakan hubungi:
Website:
https://jasapembuatanaplikasiskripsi.com/
WhatsApp:
0856 0178 8364
Penerapan Rule-Based Classifier pada sistem deteksi phishing URL memberikan pendekatan yang cukup menarik karena proses pengambilan keputusan dapat ditampilkan secara transparan.
Pengguna dapat mengetahui bagaimana sebuah URL dianalisis, rule apa saja yang terpicu, bagaimana skor dihitung, bagaimana probabilitas diperoleh, dan bagaimana hasil klasifikasi ditentukan.
Dengan dukungan Streamlit, seluruh proses tersebut dapat ditampilkan melalui dashboard interaktif yang lebih mudah digunakan.
Sistem seperti ini tidak hanya dapat digunakan sebagai prototype aplikasi, tetapi juga dapat menjadi media implementasi metode penelitian, demonstrasi program, serta bahan presentasi dalam proses pengerjaan skripsi dan tugas akhir.
#DeteksiPhishing #PhishingDetection #RuleBasedClassifier #CyberSecurity #KeamananSiber #Python #Streamlit #SkripsiInformatika #TugasAkhir #AplikasiSkripsi #JasaPembuatanAplikasi #MachineLearning #DataMining #ProgrammerIndonesia #TeknikInformatika #JPAS
Portofolio
Berikut kami tampilkan beberapa portofolio yang pernah kami kerjakan. Lihat Selengkapnya


Oleh : Firda
Tanggal Publikasi :
Bebas DP bagi Skripsi dengan Judul dan Konsep yang Jelas
Sisa Kuota 2